Rançongiciels : les sous-traitants, maillon faible de la chaîne
Les attaquants ont compris qu'il est plus simple de passer par un petit prestataire que de forcer la porte d'un grand donneur d'ordre. La sécurité se joue désormais aux frontières de l'entreprise.
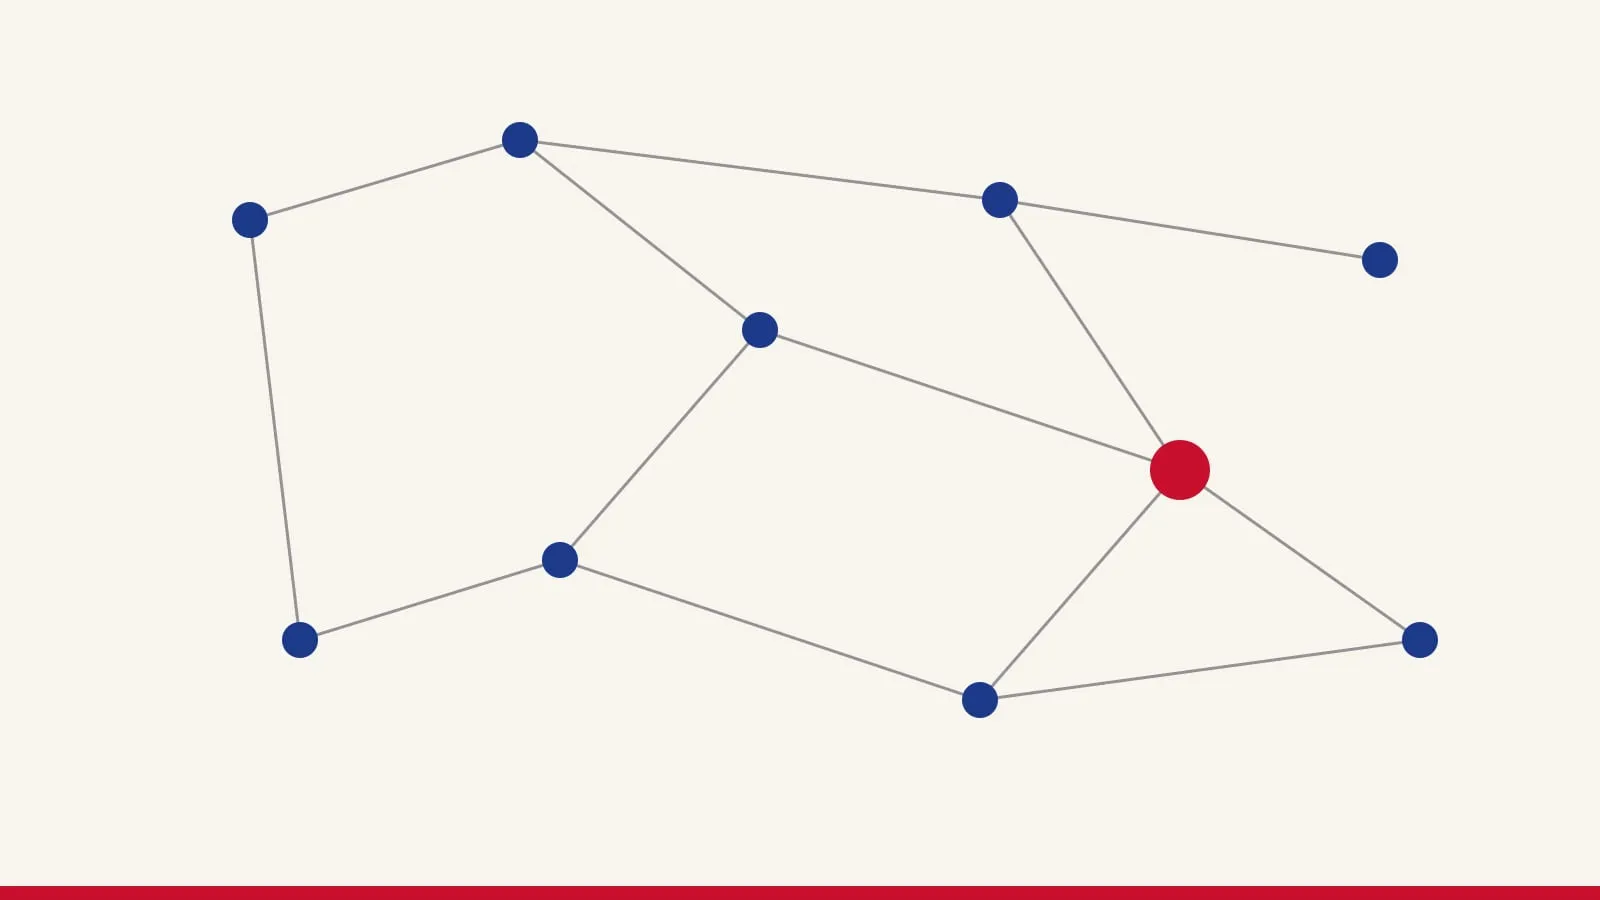
Le scénario est devenu classique. Une entreprise de taille moyenne, spécialisée dans la maintenance ou la logistique, voit ses fichiers chiffrés un lundi matin. Quelques jours plus tard, c’est l’un de ses grands clients qui constate une activité inhabituelle sur ses propres systèmes. Le rançongiciel n’était pas la cible : il était le chemin.
Pourquoi les prestataires sont visés
Les groupes ont investi, ces dernières années, dans la détection, la segmentation de leurs réseaux, la formation de leurs équipes. Les attaquants, qui raisonnent en rapport coût-bénéfice, se tournent vers ce qui est moins défendu : les partenaires disposant d’un accès à distance, d’un compte de messagerie échangé avec les équipes du client, ou d’un outil de supervision connecté.
Un prestataire de dix personnes n’a pas de responsable sécurité. Il a un informaticien à temps partiel, des postes mal mis à jour, des sauvegardes rarement testées. C’est une porte d’entrée peu coûteuse vers des cibles autrement plus lucratives.
Une responsabilité qui remonte le long de la chaîne
Les donneurs d’ordre ne peuvent plus considérer la cybersécurité de leurs fournisseurs comme un sujet extérieur. Les textes européens récents élargissent les obligations de gestion du risque à la chaîne d’approvisionnement, et un incident chez un sous-traitant se traduit en arrêt de production, en perte de confiance, parfois en fuite de données.
Votre périmètre de sécurité s’arrête là où s’arrête le dernier prestataire connecté.
Concrètement, que demander et que faire
Du côté du donneur d’ordre, la démarche utile combine trois éléments : une classification des fournisseurs selon leur niveau d’accès, des clauses contractuelles précises sur les mesures minimales et la notification d’incident, et un accompagnement plutôt qu’une simple exigence. Beaucoup de petits prestataires veulent bien faire, mais ne savent pas par où commencer.
Du côté du prestataire
Il s’agit moins d’acheter des outils que d’acquérir quelques réflexes : authentification renforcée sur tous les accès distants, sauvegardes déconnectées et régulièrement restaurées à titre d’essai, séparation des comptes d’administration. Ces mesures, répertoriées dans les guides des autorités nationales, couvrent une grande partie des intrusions courantes.
Préparer le jour où cela arrive
Aucune mesure ne rend invulnérable. La question devient alors : en combien de temps l’entreprise redémarre-t-elle, et qui décide quoi ? Un exercice de crise, même d’une demi-journée, révèle des lacunes que le calme ne montre jamais : numéros de téléphone introuvables, procédures dépendant d’un seul système, décisions sans responsable désigné.
La sécurité d’une chaîne d’approvisionnement ne dépend pas de son maillon le plus solide. Elle dépend de la manière dont chacun, du plus grand au plus petit, sait réagir lorsque le plus faible cède.